

需調書
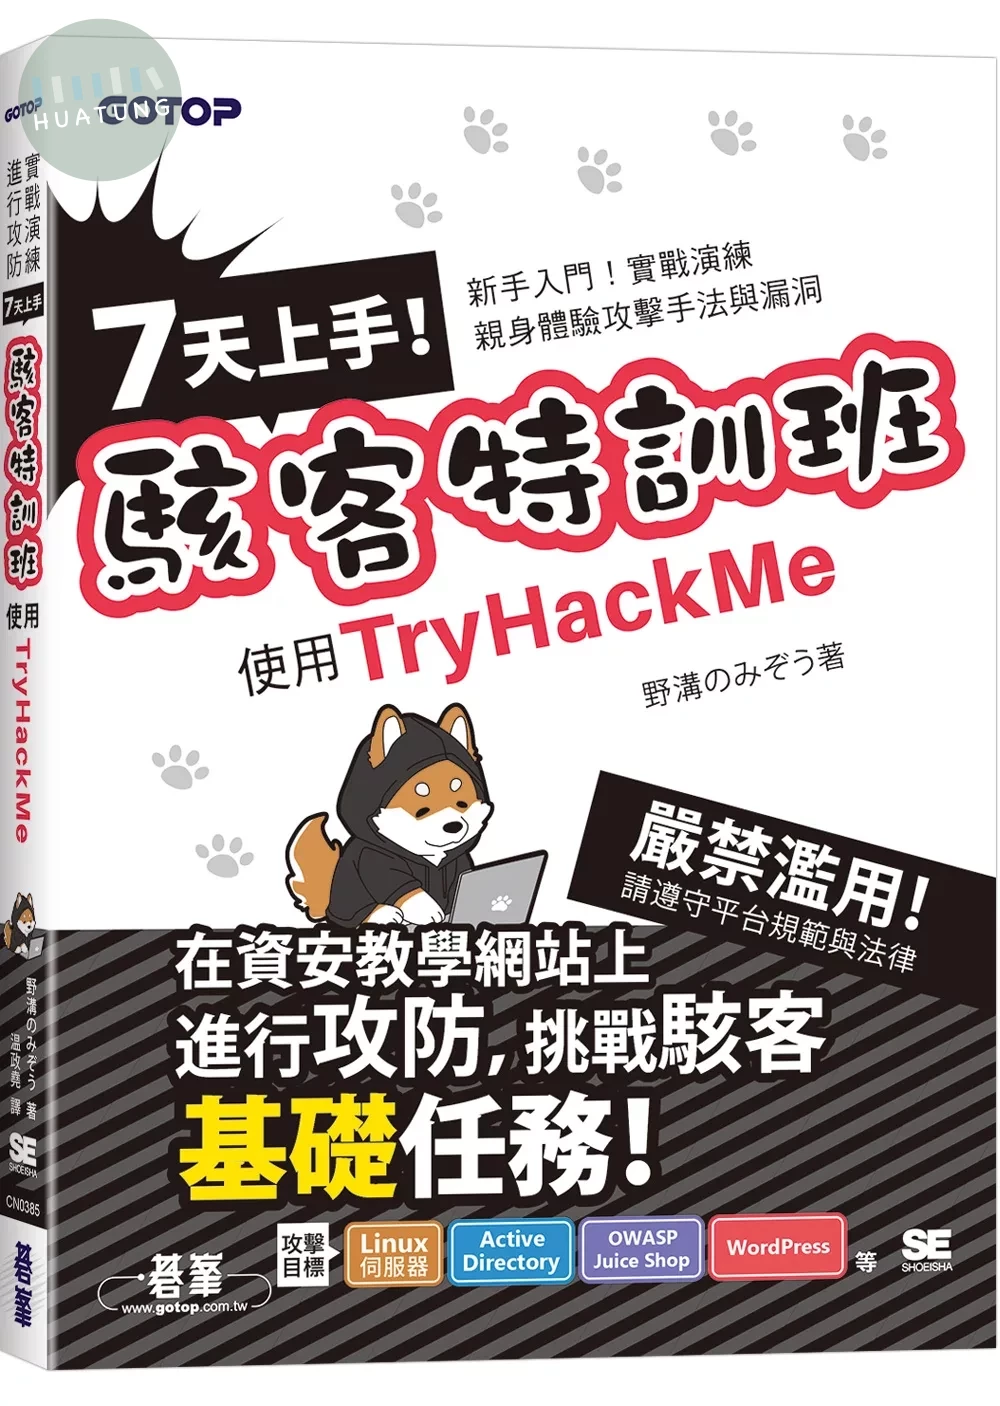
7天上手!駭客特訓班-使用TryHackMe (1版)
$442元 定價: $520 8.5折 可訂購
此書籍已售完,調書籍需2-5工作日。建議與有庫存書籍分開下單
簡介
新手入門!TryHackMe實戰演練,親身體驗攻擊手法與漏洞分析! 隨著網路攻擊事件日益增多,即使不是資安專家,IT工程師也越來越需要了解網路安全。 但資安術語與概念單靠紙上學習難以掌握,最有效的方式是「親手操作、實際體驗」。 本書帶你從零開始,使用Web資安教學平台TryHackMe,在7天內完成多個駭客房間(Room)挑戰。按照「蒐集資訊 → 發動攻擊 → 追蹤漏洞」的流程,逐步攻下靶機。 除了操作步驟,本書更深入解析攻擊原理、必備工具與網路安全思維,建立穩固的資安基礎。 即使是新手,也能透過本書克服對資安的恐懼,邁向更高階的實戰挑戰! (若在未獲得特別許可的網站或非自行管理的環境中實行書中所學內容,將會構成犯罪。 本書僅在連線至 TryHackMe 環境下進行學習。請勿對其他伺服器或網路發動攻擊或嘗試攻擊。)
目錄
踏出邁向駭客的第一步 本書的使命、重要注意事項 需要的條件、相關知識 享受學習駭客技術的過程 軟體執行環境 書中的 IP 位址標記方式 認識學習平台 TryHackMe TryHackMe用詞講解 Day 1 準備登入駭客任務 1.1 註冊 TryHackMe 1.2 安裝 Kali Linux 1.3 初始設定 1.4 VPN 連線 1.5 備份 1.6 通關第一天的房間 Column:如何查找有興趣的房間 Day 2 駭客任務首戰 2.1 運用連接埠掃描偵查靶機 2.2 瀏覽網站 2.3 連線到 Samba 的共用資料夾,尋找線索 2.4 用字典攻擊破解密碼 2.5 入侵靶機 2.6 接下來的路就靠你幫我走完囉! Column:該付費嗎? Day 3 試試看嚴禁惡意使用的漏洞利用(Exploit) 3.1 偵查靶機 3.2 調查發現的漏洞 3.3 利用漏洞入侵 3.4 操作靶機 3.5 取得旗幟 3.6 拿到使用者的密碼 3.7 使用密碼登入 Windows Column:卡關了、該怎麼辦? Day 4 利用常見漏洞暢遊神祕商店 4.1 在商店裡探險 4.2 挑戰發動 SQL 注入攻擊 4.3 濫用存取控制缺陷(Broken Access Control)漏洞 4.4 嘗試不安全設計(Insecure Design) 4.5 找到計分板、確認成果 Day 5 從 Web 表單進行入侵 5.1 偵查靶機 5.2 調查 FTP 5.3 調查 Web 網站 5.4 調查上傳表單 5.5 執行初步入侵 5.6 調查提權的方法 5.7 偷看管理員的旗幟 Day 6 Attacktive Directory 駭客攻擊實作 6.1 偵查靶機 6.2 認識 Kerberos 驗證 6.3 AS-REP Roasting 攻擊 6.4 DCSync 攻擊 6.5 Pass the Hash 攻擊 6.6 取得旗幟 Column:若您使用的 Mac 搭載的是 Apple Silicon 晶片 Day 7 WordPress 駭客攻擊實作 7.1 偵查靶機 7.2 調查共用資料夾 7.3 探索 WordPress 7.4 執行初步入侵 7.5 調查提權的方法 7.6 攻擊 SUID 的設定漏洞 7.7 取得旗幟 Column:通訊狀況不良時該怎麼辦? Day 8之後 未來方針 & 挑戰山丘之王(KoTH)! 8.1 參考學習路徑找到能做的事 8.2 挑戰山丘之王(King of the Hill,KoTH)!